Nền tảng thông tin tình báo
Tăng cường sức mạnh cho an ninh mạngChủ động đánh bại các mối đe dọa và nhận diện kẻ tấn công một cách hiệu quả với nền tảng thông tin tình báo đột phá đến từ Group-IBTìm hiểu thêm
Tận dụng thông tin tình báo về mối đe dọa của bạn với nền tảng Group-IB
Tổng quan nền tảng
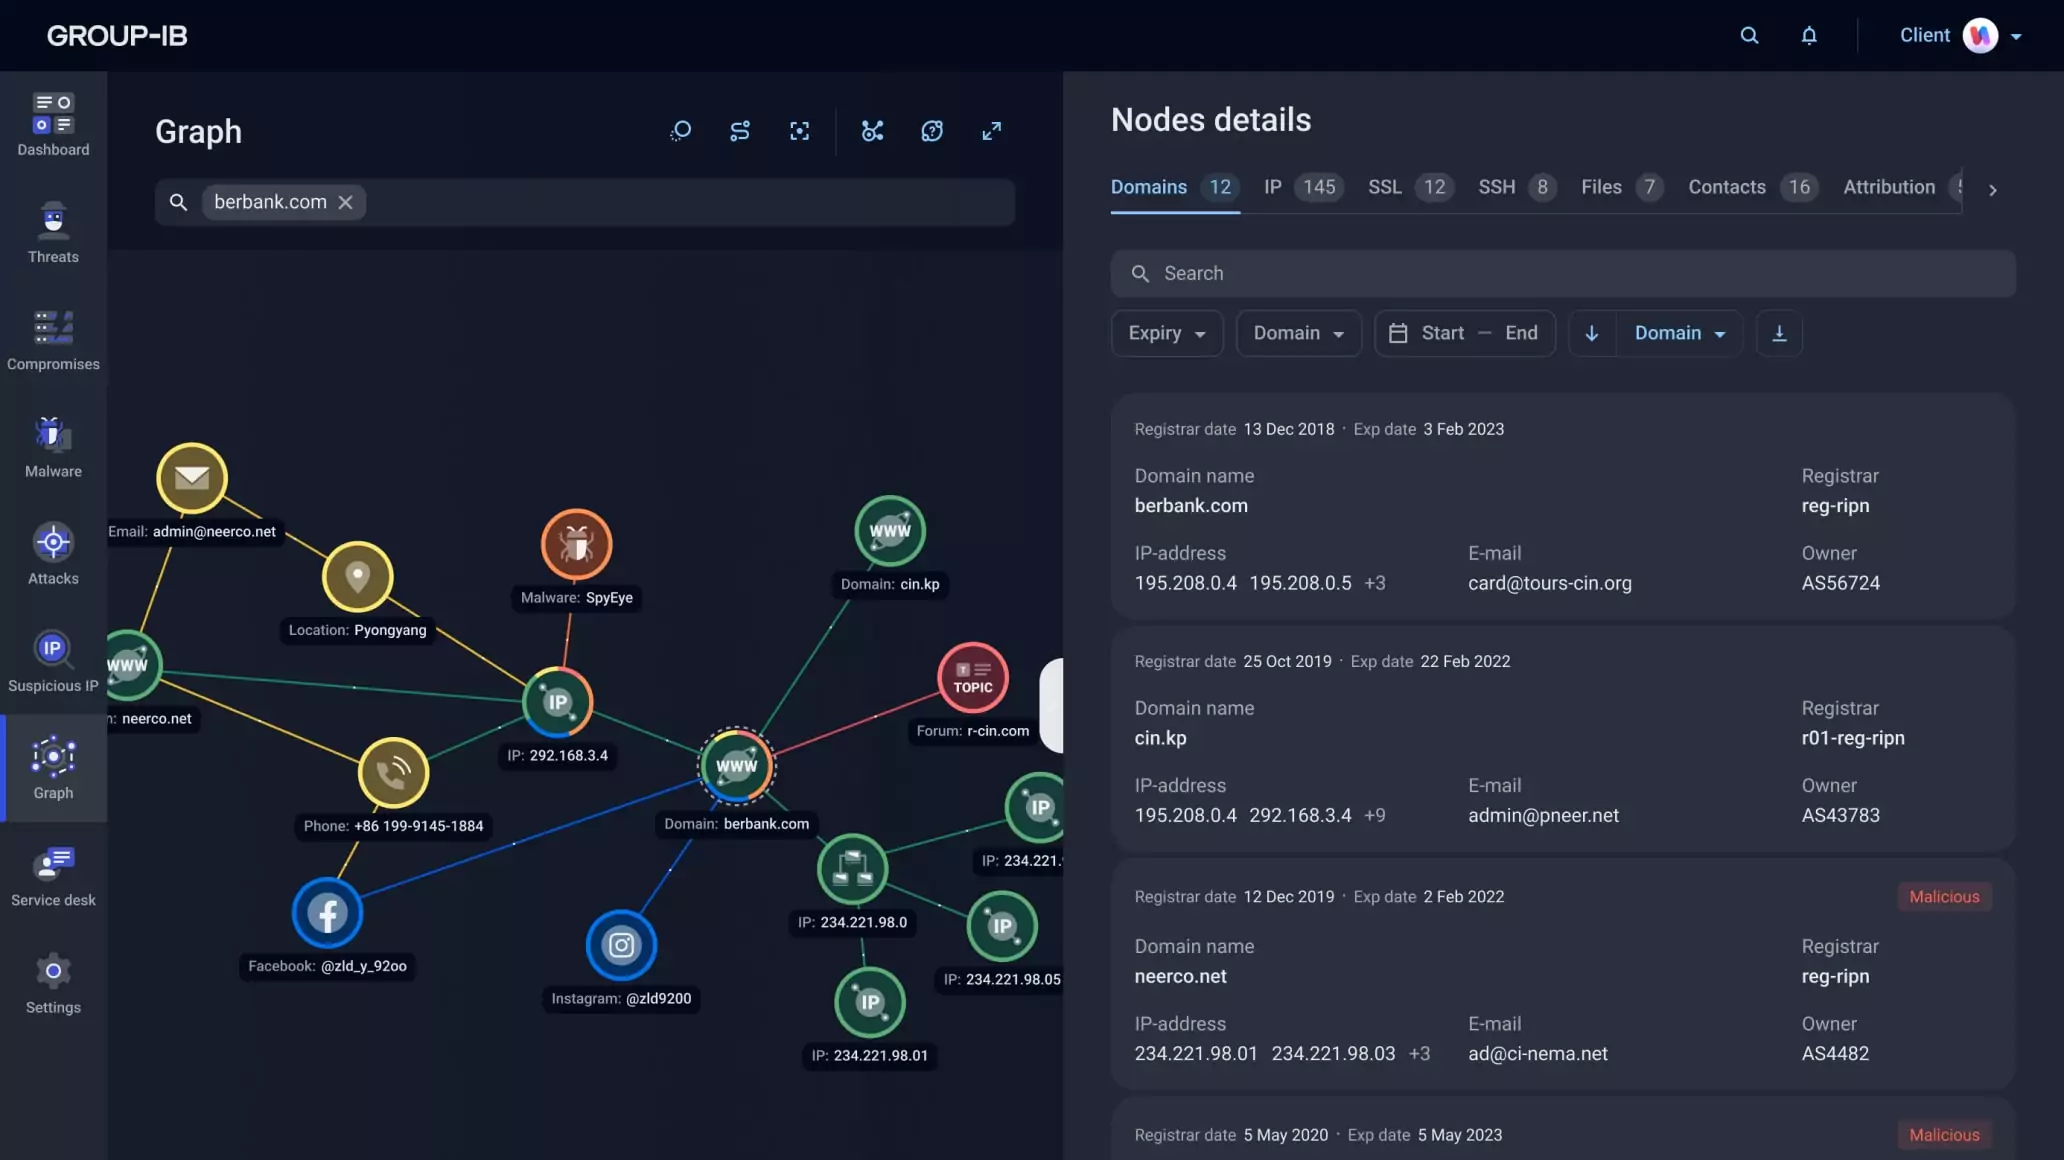
Biểu đồ
Các trang web ngầm
Đặc điểm của mối đe dọa
Bối cảnh mối đe dọa
Lộ lọt dữ liệu
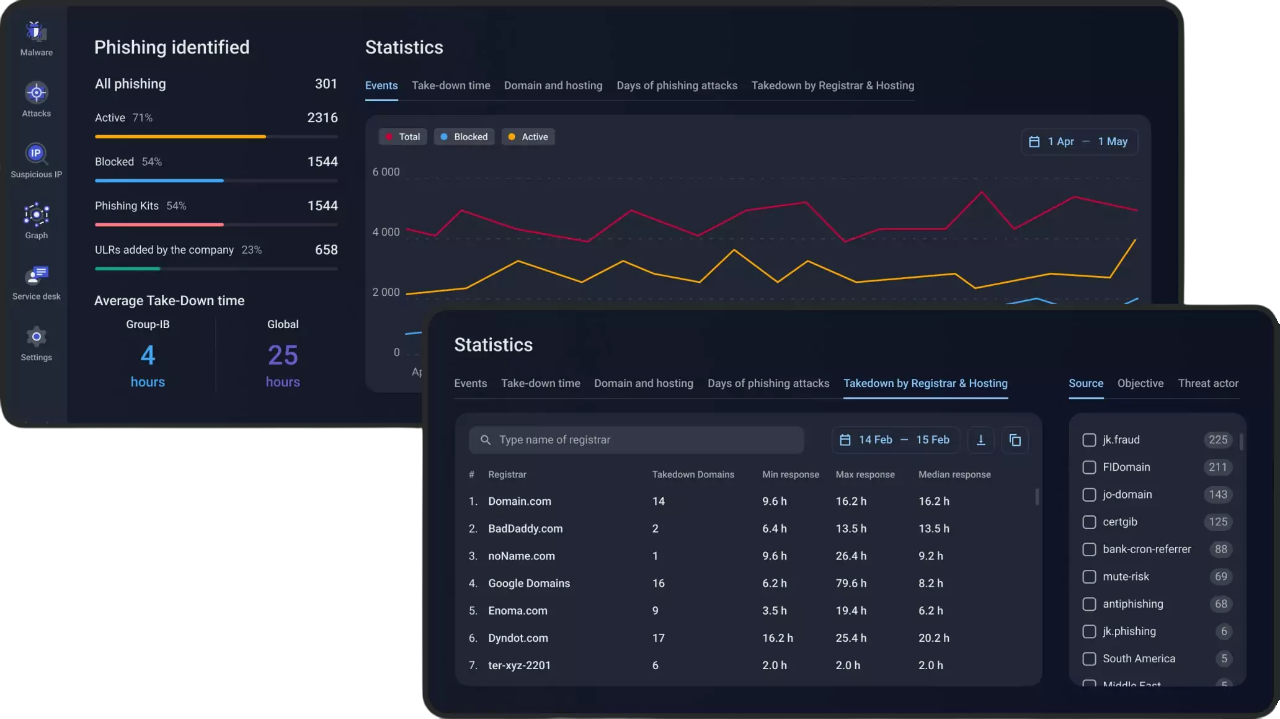
Lừa đảo
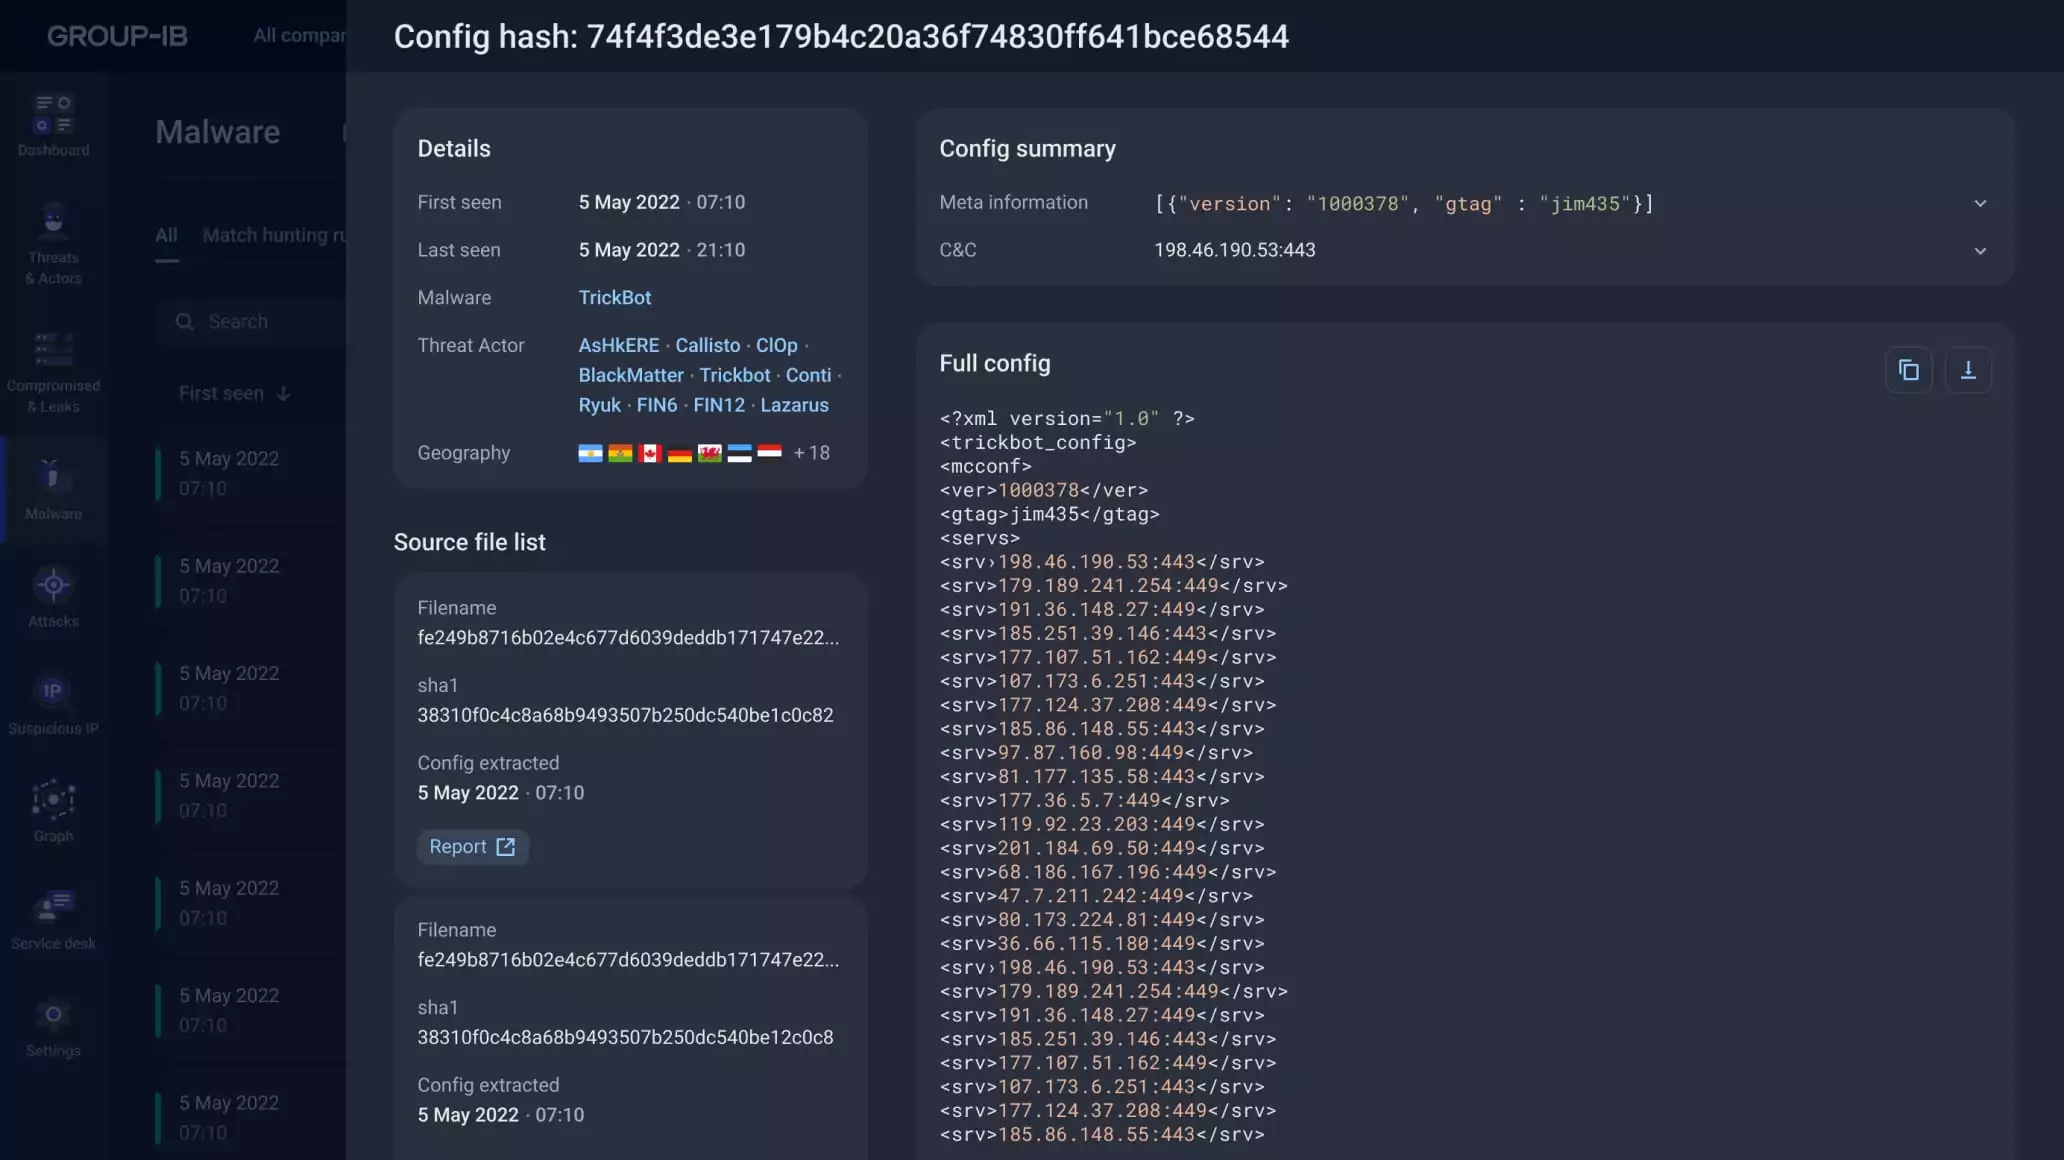
Phần mềm độc hại
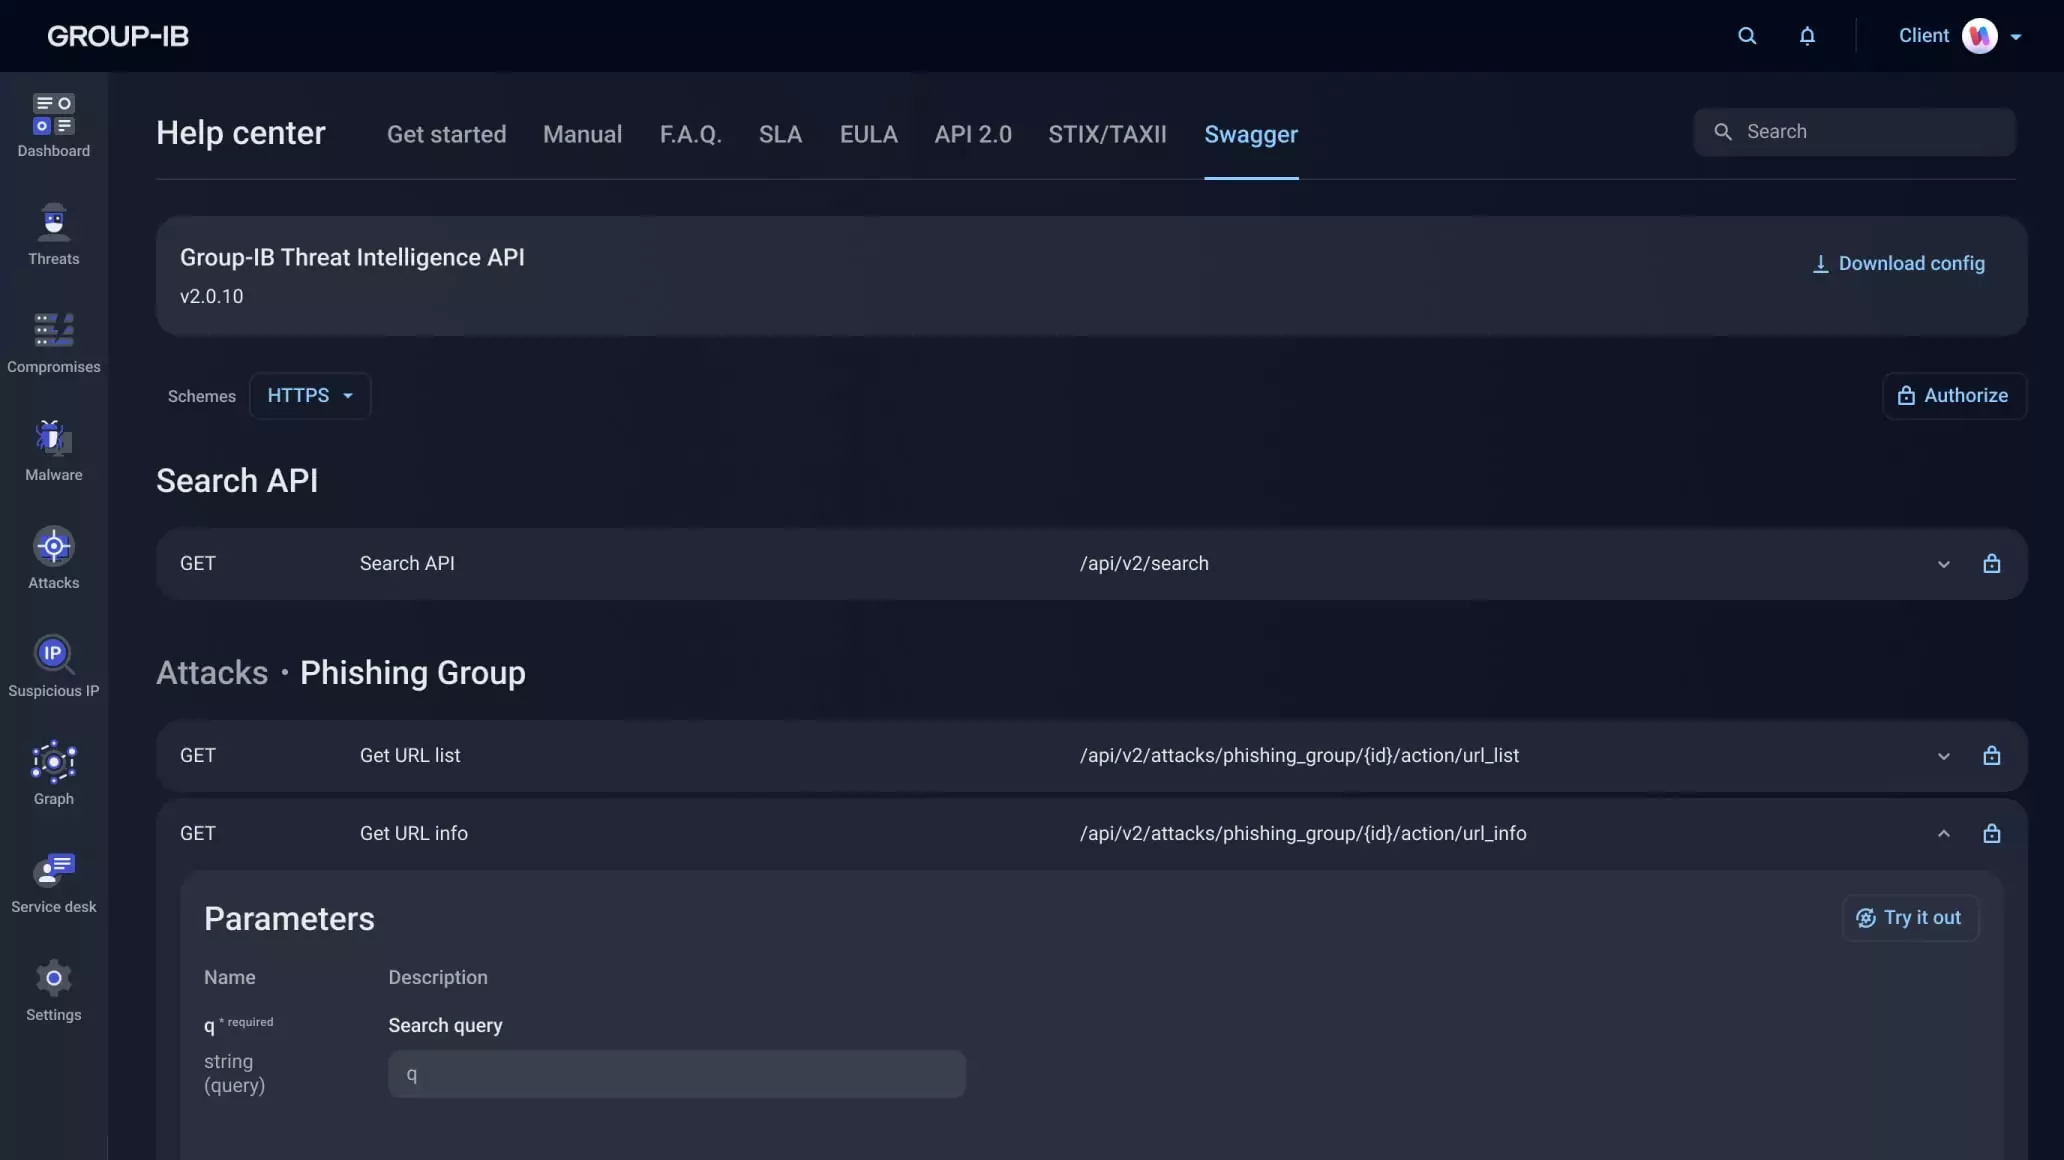
Tích hợp
Ngăn chặn tấn công từ đối thủ trước khi chúng đến hạ tầng với Group-IB Threat Intelligence, được hỗ trợ bởi Unified Risk Platform và thông tin tình báo mạng tối ưu
Group-IB Threat Intelligence cung cấp giao diện đồ họa trực quan giúp điều tra các mối đe dọa hiệu quả. Với biểu đồ quan hệ, bạn dễ dàng phân tích mối liên hệ giữa các tác nhân độc hại, cơ sở hạ tầng và công cụ chúng sử dụng, đồng thời khám phá sâu thông tin tình báo chỉ bằng một cú nhấp chuột
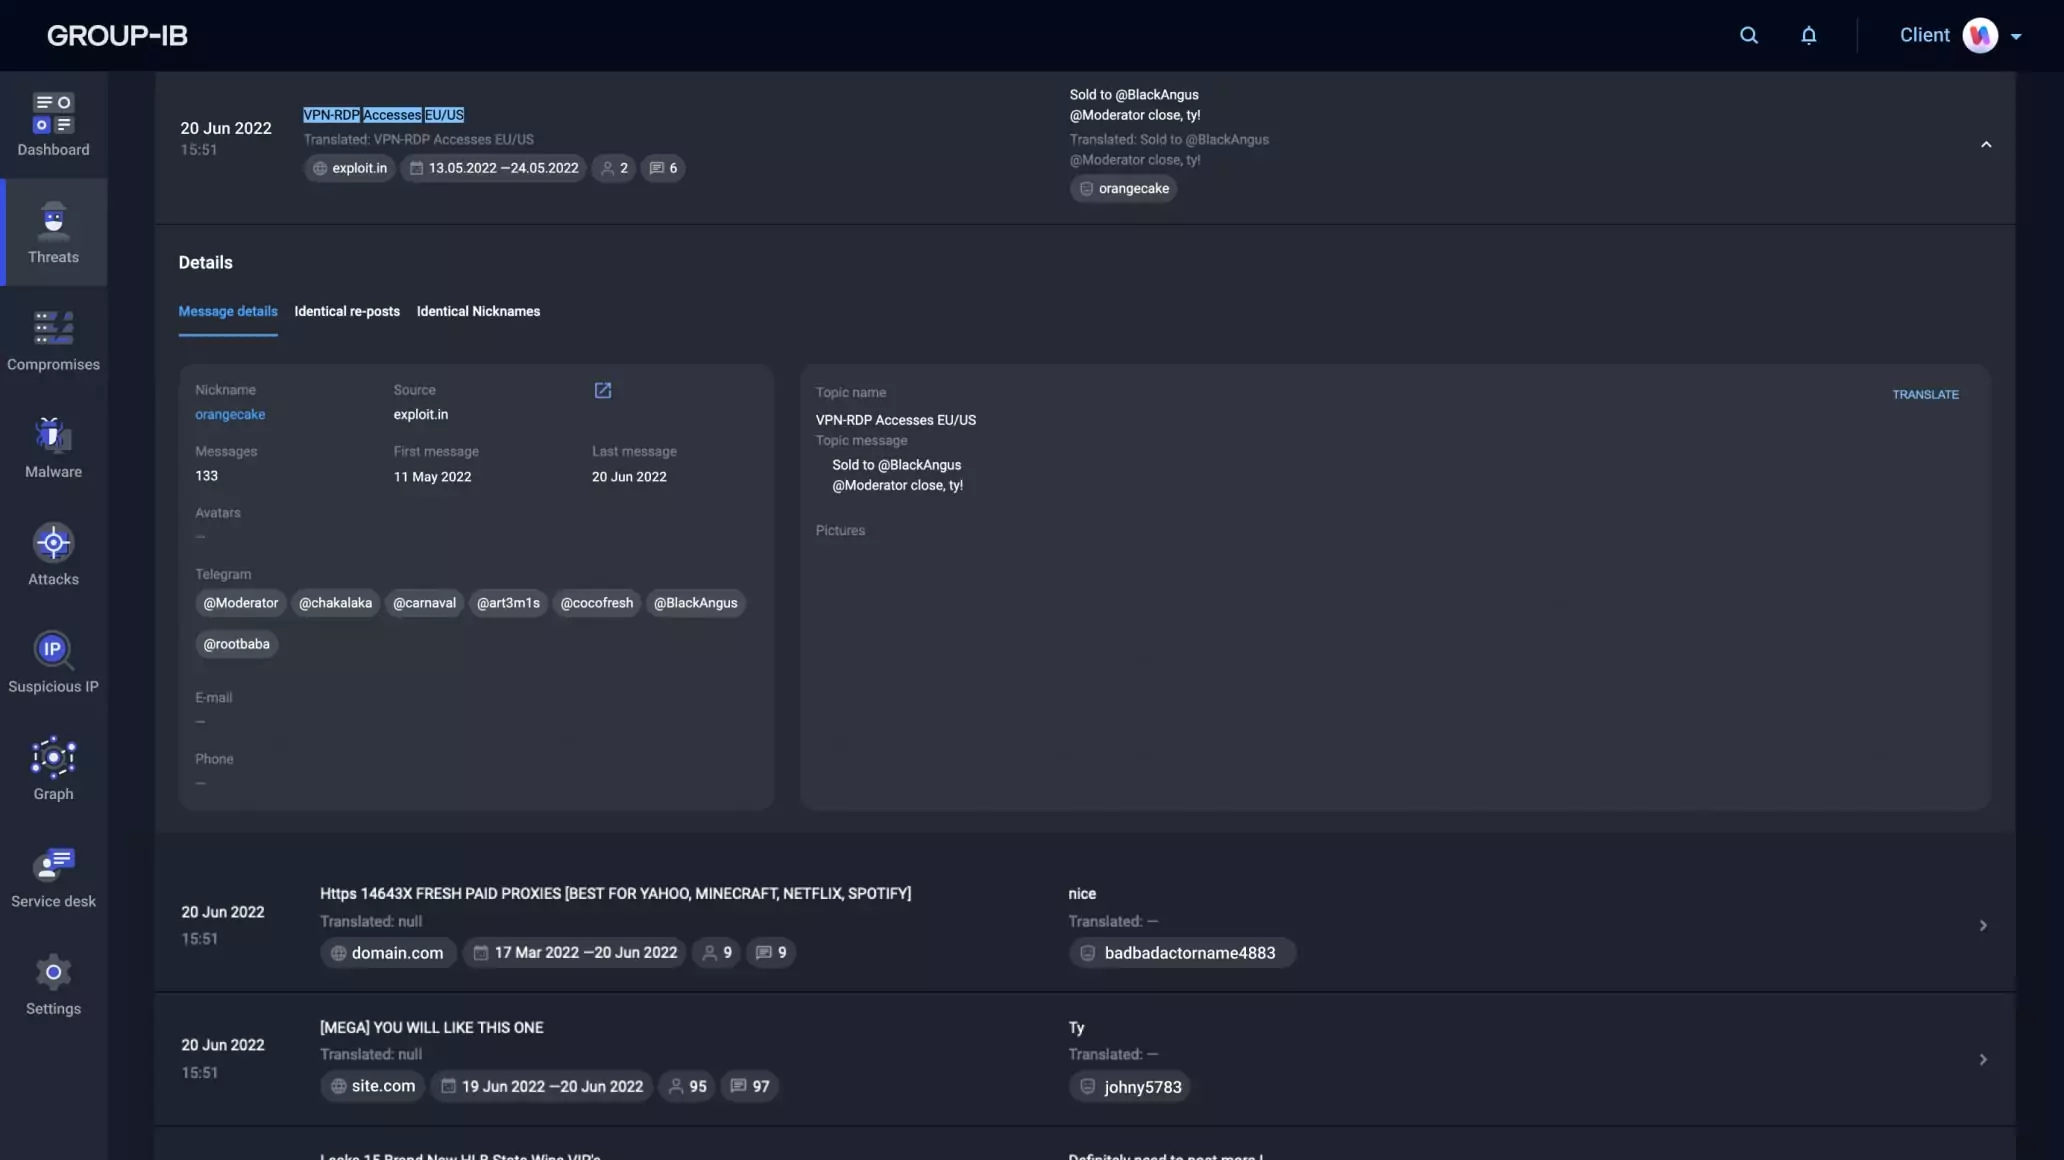
Nền tảng rủi ro hợp nhất của Group-IB sở hữu thư viện dữ liệu web đen lớn nhất ngành, kết hợp Threat Intelligence để phát hiện hoạt động bất hợp pháp và theo dõi các đề cập về tổ chức bạn trên web đen. Bạn có thể thiết lập quy tắc cảnh báo khi xuất hiện chủ đề quan tâm
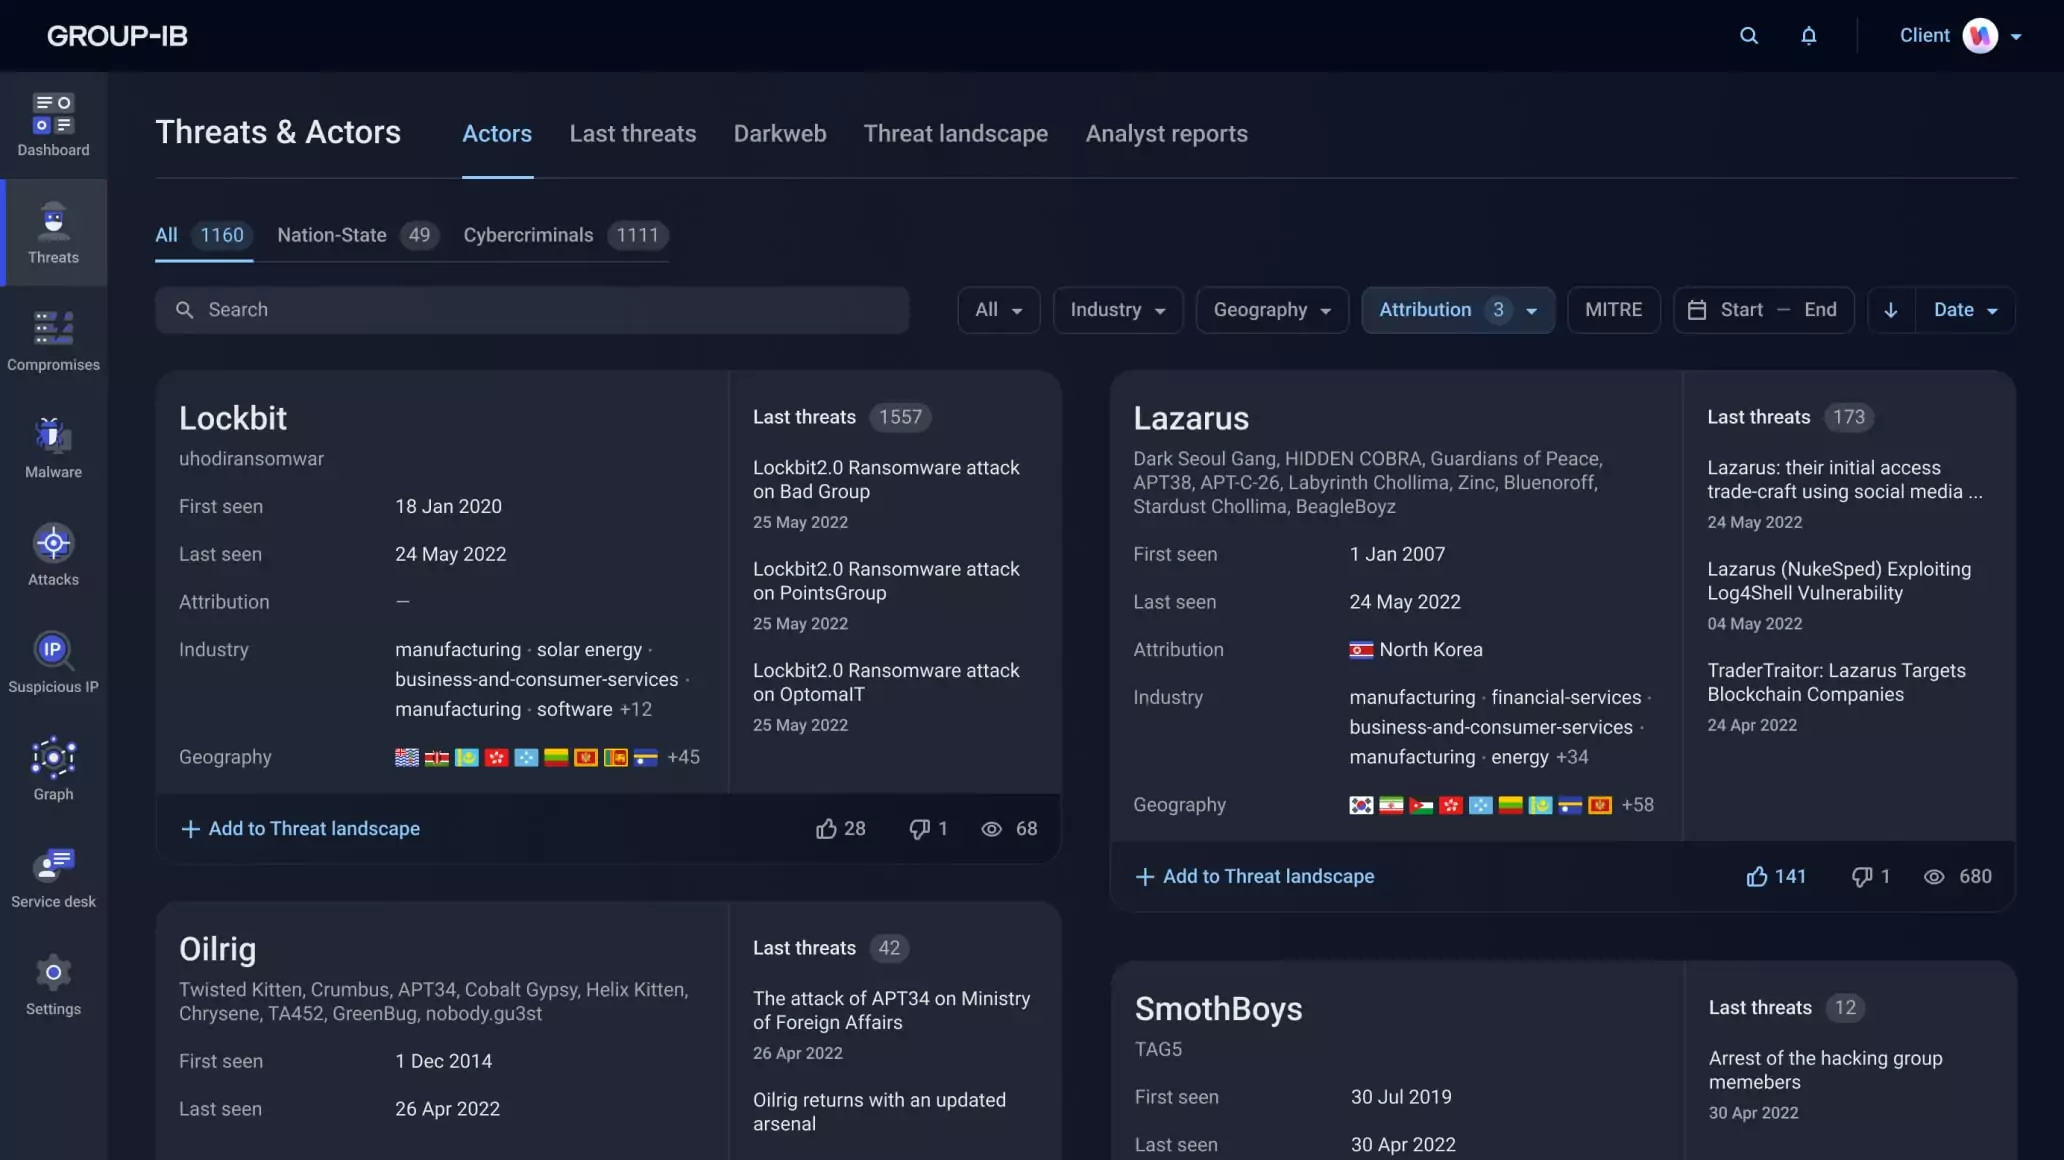
Tận dụng Threat Intelligence để nhanh chóng nắm bắt hành vi, phương thức tấn công ưa thích và cơ sở hạ tầng của các tác nhân đe dọa thông qua dữ liệu được định dạng MITRE ATT&CK®. Nền tảng Unified Risk theo dõi và ghi nhận các cuộc tấn công theo thời gian thực, với đầy đủ thông tin chi tiết có thể dễ dàng tra cứu lại trên Group-IB Threat Intelligence
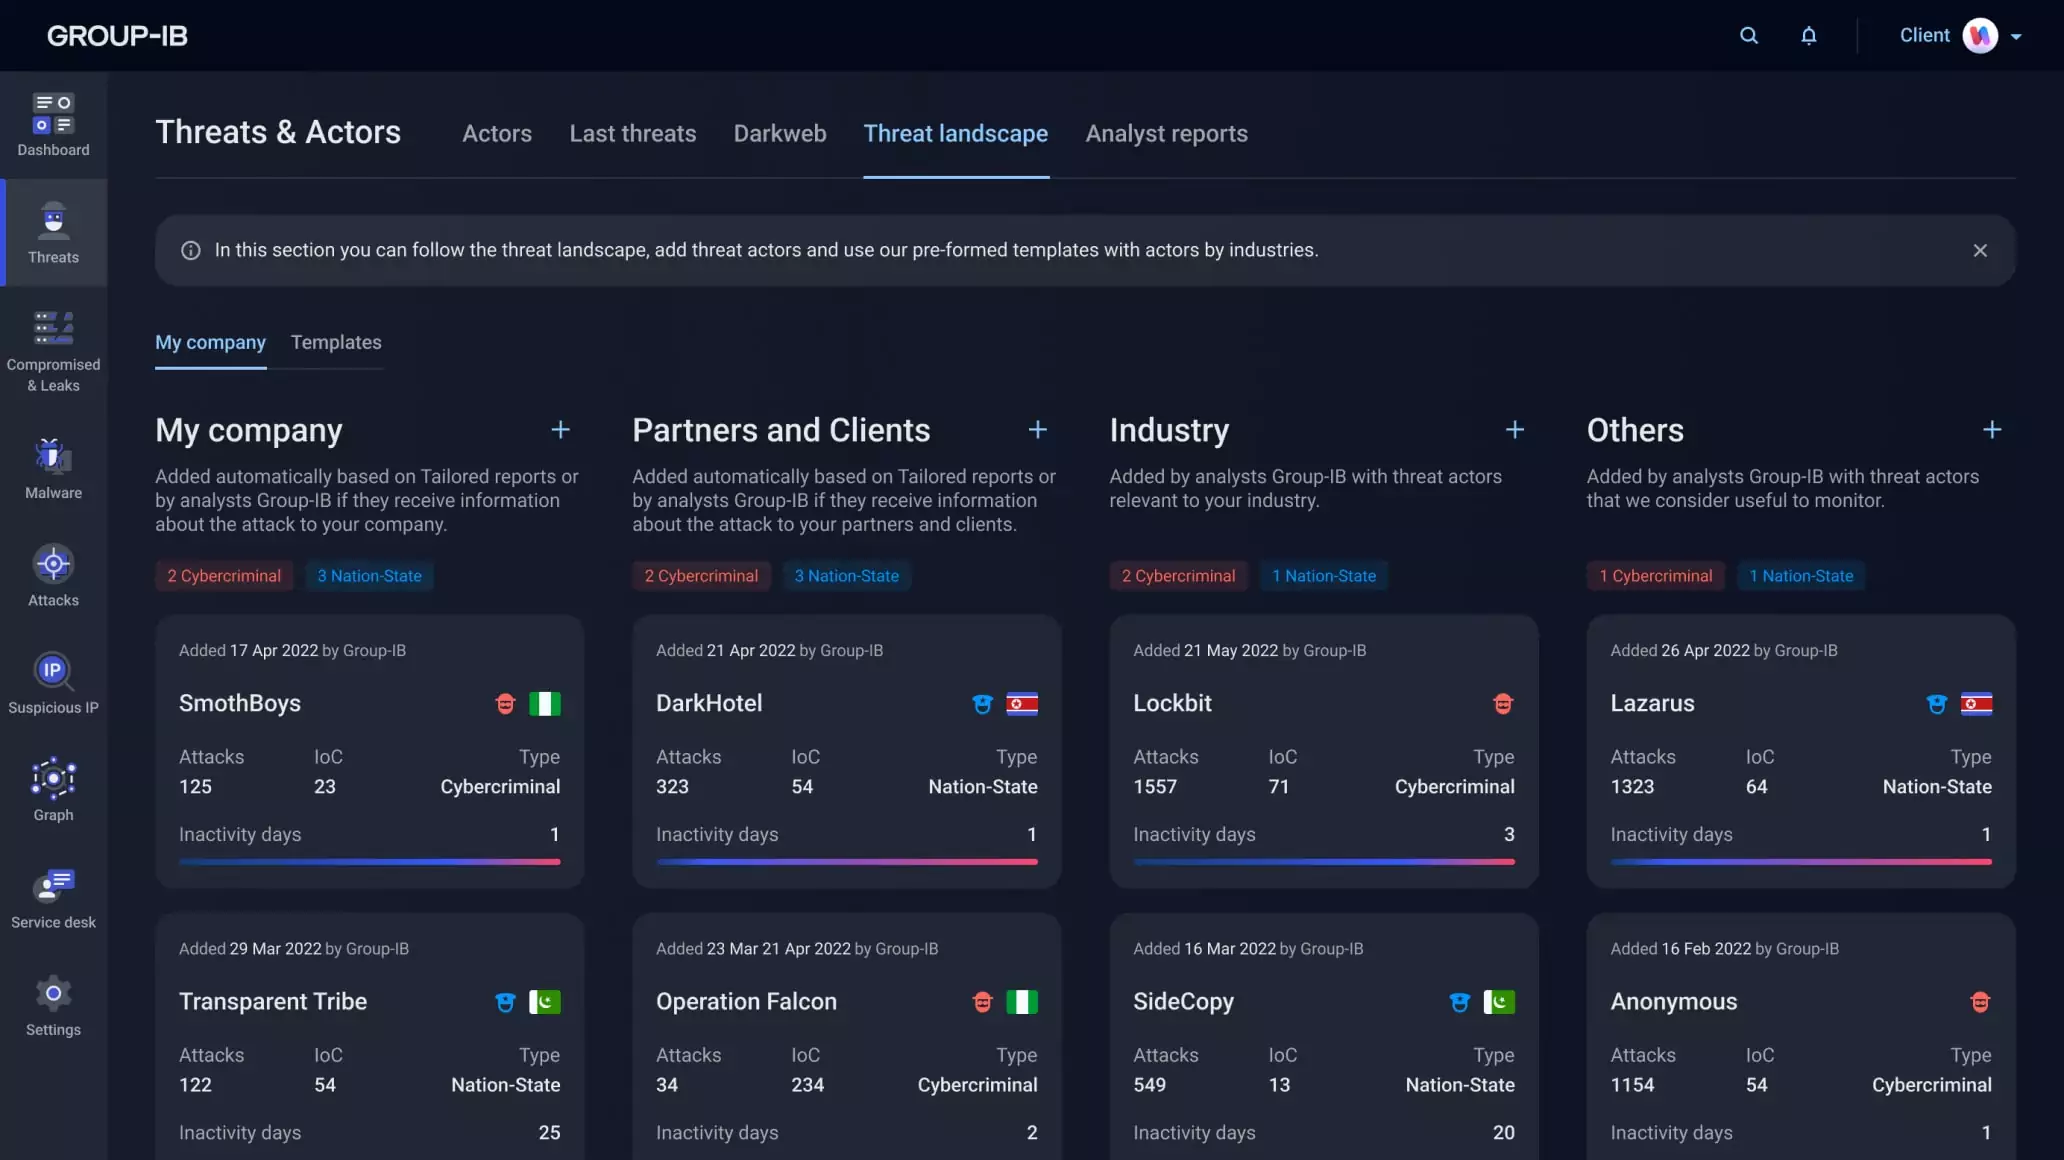
Theo dõi tác nhân đe dọa dễ dàng với bảng điều khiển tùy chỉnh, cung cấp góc nhìn tổng quan về các cuộc tấn công. Giải pháp tình báo đe dọa của chúng tôi giúp bạn giám sát các mối đe dọa nhắm vào doanh nghiệp, ngành nghề, đối tác và các đối tượng quan trọng khác
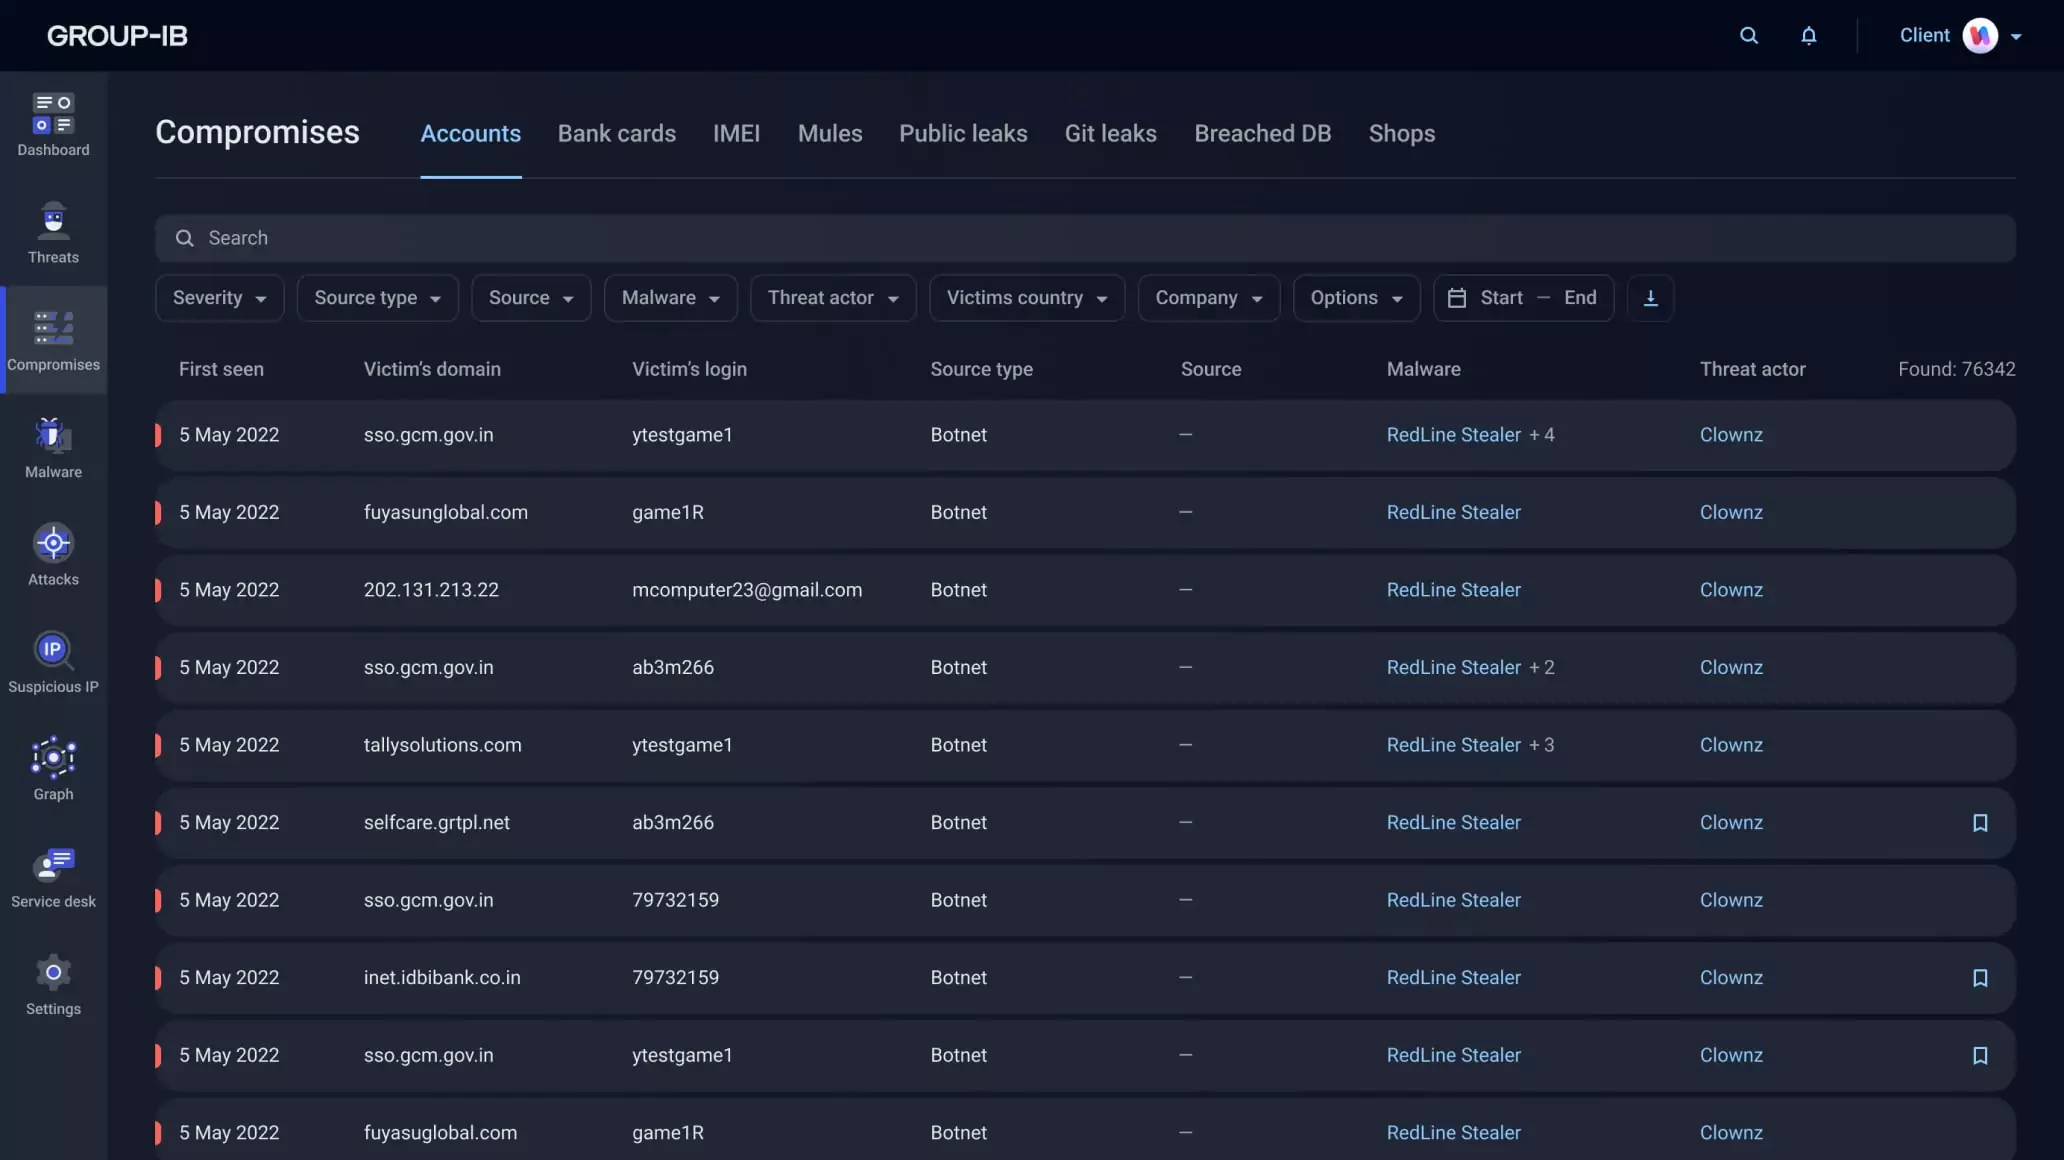
Phát hiện sớm thông tin bị xâm phạm như tài khoản VIP, thẻ thanh toán và cơ sở dữ liệu trước khi chúng bị lợi dụng. Group-IB Threat Intelligence tự động cảnh báo khi Unified Risk Platform phát hiện dữ liệu tổ chức bạn bị rò rỉ
Kích hoạt giải pháp thông minh để tự động phát hiện và gỡ bỏ website độc hại, bảo vệ thương hiệu và khách hàng của bạn. Nhờ quy trình xử lý siêu tốc từ CERT-GIB, giảm thiểu tối đa thiệt hại từ các vụ lừa đảo mạng
Group-IB Threat Intelligence giúp xử lý tệp đáng ngờ trực tiếp trên Unified Risk Platform thông qua phá hủy hoặc phân tích đảo ngược, đồng thời cung cấp đánh giá chuyên sâu về lỗ hổng bị khai thác để ưu tiên vá lỗi
Dễ dàng nâng cấp hệ sinh thái bảo mật nhờ tích hợp sẵn Threat Intelligence. Với Unified Risk Platform, bạn có thể kết nối nhanh với các giải pháp SIEM, SOAR, TIP phổ biến hoặc truyền dữ liệu qua API/STIX/TAXII đến mọi công cụ trong hệ thống
Các lợi ích chính của nền tảng thông tin tình báo mối đe dọa
Cách mạng hóa quản lý rủi ro
với các báo cáo về mối đe dọa được cá nhân hóa theo yêu cầu, định kỳ hàng tháng và hàng quý, do các chuyên gia phân tích tình báo biên soạn riêng cho hội đồng quản trị và các giám đốc điều hành
Thúc đẩy tăng trưởng
thông qua thông tin tình báo có thể hành động được trước khi mở rộng sang thị trường mới hoặc lĩnh vực kinh doanh mới và nắm bắt các mối đe dọa đặc thù ngành trước khi triển khai chuyển đổi số.
Tối ưu hóa chi phí
an ninh mạng bằng cách tránh các khoản đầu tư không cần thiết và trì hoãn việc nâng cấp, đồng thời khai thác tối đa hiệu quả của hạ tầng bảo mật hiện tại.
Chuyển đổi an ninh mạng
và phản ứng tức thời bằng cách tận dụng các dữ liệu tình báo để chặn hoạt động độc hại từ mạngđến điểm cuối — ngay khi mối đe dọa được ghi nhận lần đầu tiên ở bất kỳ đâu trên thế giới
Xác định và loại bỏ điểm yếu
trước khi bị khai thác, bằng cách trang bị cho Red Team của bạn kiến thức chuyên sâu về công cụ, chiến thuật và quy trình mà các tác nhân đe dọa đang sử dụng
Tự động hóa quy trình làm việc
và cải thiện hiệu suất đội ngũ bằng cách làm phong phú thêm các nền tảng SIEM, SOAR, EDR và quản lý lỗ hổng bảo mật với các chuẩn tích hợp API mở như TAXII và STIX
Ưu tiên vá lỗ hổng
cho hệ thống của tổ chức với cac cảnh báo tự động ngay khi phát hiện hoặc khi lỗ hổng bị khai thác nhắm vào ngành nghề của tổ chức
Loại bỏ các cảnh báo sai
và tập trung vào các mối nguy thực sự với cơ sở dữ liệu chứa các chỉ số xâm nhập (IoCs) đối với tội phạm mạng trong bối cảnh rủi ro của bạn
Rút ngắn thời gian phản hồi
và nhanh chóng loại bỏ kẻ tấn công khỏi hệ thống bằng cách nắm được cyber kill chain mà chúng sử dụng — dựa trên ma trận MITRE ATT&CK
Threat Intelligence được tăng cường sức mạnh bởi nền tảng quản lý rủi ro tập trung của Group-IB
Thông tin tình báo mã nguồn mở
Các trang chia sẻ mã tạm thời
Kho mã nguồn
Kho khai thác lỗ hổng
Các thảo luận trên mạng xã hội
Dịch vụ chia sẻ URL
Thông tin tình báo mã độc
Nền tảng phân tích hành vi mã độc
Trình giả lập mã độc
Trích xuất file cấu hình của mã độc
Sandbox công khai phục vụ kiểm thử
Thông tin tình báo về các thiết bị thu thập
Các thiết bị thu thập dữ liệu ở cấp độ ISP
Mạng bẫy honeypot
Công cụ quét địa chỉ IP
Bộ thu thập dữ liệu web
Thông tin tình báo về con người
Chuyên gia dịch ngược mã độc
Nhân sự hoạt động trên dark web
Dịch vụ điều tra số và ứng phó sự cố (DFIR), kiểm tra an ninh
Chiến dịch thực thi pháp luật
Chuyên gia khu vực
Thông tin tình báo về lỗ hổng
Danh sách CVE
Kho khai thác lỗ hổng
Thảo luận trên dark web
Lập bản đồ chiến dịch tấn công
Thông tin tình báo về dữ liệu
Thông tin từ phân tích máy chủ C2
Thông tin từ thị trường chợ đen
Thông tin từ diễn đàn chợ đen
Thông tin từ nền tảng nhắn tin (Telegram, Discord)